Section-1 , Introduction to Cybersecurity
cybersecurity सीखना शुरू करते समय हर बिगिनर के मन में यह सवाल होता है कि इसकी शुरुआत कहाँ से की जाए? TryHackMe का Pre-Security Path साइबर सुरक्षा के बुनियादी सिद्धांतों को समझने के लिए सबसे बेहतरीन माध्यमों में से एक है।
इस लेख में हम Section-1: Introduction to Cybersecurity का संपूर्ण विश्लेषण करेंगे, जिसमें Offensive Security, Defensive Security और इस फील्ड में उपलब्ध करियर विकल्पों को विस्तार से समझाया गया है।
1. Offensive Security (आक्रामक सुरक्षा)
Offensive Security साइबर सुरक्षा का वह पहलू है जहाँ सुरक्षा विशेषज्ञ एक एथिकल हैकर (Ethical Hacker) या पेनिट्रेशन टेस्टर (Penetration Tester) की तरह सोचते हैं। इसका मुख्य उद्देश्य किसी सिस्टम, नेटवर्क या वेब एप्लीकेशन में मौजूद सुरक्षा कमियों (Vulnerabilities) को असली हमलावरों (Black Hat Hackers) से पहले ढूँढकर उन्हें पैच करना होता है।
प्रैक्टिकल लेब: ‘FakeBank’ एक्सप्लॉइटेशन
TryHackMe के ‘Offensive Security Intro’ रूम में FakeBank नाम की एक डमी बैंक वेबसाइट के जरिए व्यावहारिक स्तर पर समझा जाता है कि हमला कैसे होता है:
- Thinking like a Hacker (माइंडसेट डेवलप करना): सबसे पहले टारगेट एप्लीकेशन की कार्यप्रणाली को समझा जाता है। इसमें यह विश्लेषण किया जाता है कि डेटा कहाँ से प्रोसेस हो रहा है और कहाँ कमियाँ हो सकती हैं।
- Reconnaissance & Finding Hidden Pages (छिपे हुए पेजों की खोज): वेबसाइट पर ऐसे कई सेंसिटिव पेज होते हैं जो पब्लिक मेन्यू में नहीं दिखते। यहाँ
dirbजैसे डायरेक्टरी ब्रूट-फोर्सिंग टूल्स का उपयोग करके ऐसे हिडन यूआरएल (जैसे:/adminया/bank-transfer) को खोजा जाता है। - Exploitation (कमज़ोरी का फ़ायदा उठाना): हिडन एडमिन पैनल तक पहुँच बनाकर बिना अनुमति के अनधिकृत ट्रांजैक्शन (Unauthorized Fund Transfer) को अंजाम देकर यह साबित किया जाता है कि सिस्टम में सुरक्षा खामी है।
2. Defensive Security (बचावत्मक सुरक्षा)
Offensive Security के विपरीत, Defensive Security का मुख्य उद्देश्य संगठनों के डिजिटल एसेट्स को खतरों से बचाना है। इसे Blue Teaming भी कहा जाता है। बचाव पक्ष का काम केवल हमलों को रोकना ही नहीं, बल्कि संदिग्ध गतिविधियों पर नज़र रखना और किसी घटना के होने पर तुरंत त्वरित प्रतिक्रिया देना भी है।
Defensive Security के मुख्य घटक:
- Threat Intelligence (खतरों का विश्लेषण): संभावित हमलावरों के तरीकों (TTPs – Tactics, Techniques, and Procedures) के बारे में अग्रिम जानकारी जुटाना ताकि सुरक्षा रणनीति पहले से तैयार की जा सके।
- Incident Response (घटना प्रतिक्रिया): अगर कोई साइबर हमला हो जाता है, तो नुकसान को कम से कम करना, हमले के प्रभाव को सीमित करना और सिस्टम को सामान्य स्थिति में लाना।
- Security Auditing (सुरक्षा ऑडिटिंग): यह नियमित जाँच करना कि संगठन की सभी सुरक्षा नीतियाँ और तकनीकी सुरक्षा तंत्र सही ढंग से काम कर रहे हैं या नहीं।
- User Education & Awareness (उपयोगकर्ता जागरूकता): साइबर सुरक्षा में ‘मनुष्य’ सबसे कमज़ोर कड़ी (Weakest Link) माना जाता है। इसलिए कर्मचारियों को फ़िशिंग (Phishing) और सोशल इंजीनियरिंग से बचाने की ट्रेनिंग देना अनिवार्य है।
Defensive Security के प्रमुख कार्यक्षेत्र (Focus Areas):
- Network Security Monitoring (NSM): नेटवर्क ट्रैफ़िक का वास्तविक समय (Real-time) में विश्लेषण करना ताकि किसी भी अस्वाभाविक गतिविधि का तुरंत पता लगाया जा सके।
- Vulnerability Management: सिस्टम और सॉफ़्टवेयर में मौजूद सुरक्षा खामियों की नियमित स्कैनिंग, उनका जोखिम स्तर तय करना (Prioritization) और उन्हें ठीक करना (Patching)।
- Identity and Access Management (IAM): यह सुनिश्चित करना कि सही व्यक्ति को ही सही डेटा और सिस्टम संसाधनों की एक्सेस मिले (Principle of Least Privilege)।
- Compliance and Risk Management: संगठन के सुरक्षा मानकों को कानूनी नियमों (जैसे ISO 27001, GDPR, HIPAA) के अनुरूप रखना और संभावित व्यावसायिक जोखिमों का प्रबंधन करना।
3. Careers in Cybersecurity (साइबर सुरक्षा में करियर)
साइबर सुरक्षा का क्षेत्र केवल “हैकिंग” तक सीमित नहीं है, बल्कि इसमें विविध प्रकार की भूमिकाएँ मौजूद हैं:
- Security Analyst (SOC Analyst): ये विशेषज्ञ नेटवर्क और सिस्टम लॉग्स की 24×7 निगरानी करते हैं और संभावित खतरों को पहचानकर उन्हें रोकते हैं।
- Penetration Tester / Ethical Hacker: ये विशेषज्ञ अधिकृत रूप से सिस्टम में कमियों को खोजने के लिए आक्रामक सुरक्षा तकनीकों का प्रयोग करते हैं।
- Incident Responder: साइबर सुरक्षा उल्लंघनों के समय त्वरित कार्रवाई करने और फोरेंसिक विश्लेषण (Forensics) के लिए जिम्मेदार होते हैं।
- Security Architect / Engineer: सुरक्षित नेटवर्क और IT इन्फ्रास्ट्रक्चर को डिज़ाइन करने का काम करते हैं।
निष्कर्ष
TryHackMe का यह पहला सेक्शन आपको रेड टीम (Offensive) और ब्लू टीम (Defensive) दोनों के बीच का मुख्य अंतर समझाता है। साइबर सुरक्षा में एक सफल करियर की शुरुआत करने के लिए इन बुनियादी सिद्धांतों को समझना अत्यंत आवश्यक है। आगे के रूम्स में आप इन तकनीकों के व्यावहारिक उपयोग और लैब्स के बारे में अधिक विस्तार से सीखेंगे।
Section-2 Computer Fundamentals
साइबर सुरक्षा में उन्नत उपकरण (Advanced Security Tools) और हैकिंग तकनीकों को सीखने से पहले कंप्यूटर सिस्टम के काम करने के बुनियादी तरीके को समझना अनिवार्य है। अगर आपको यह नहीं पता कि डेटा मेमोरी में कैसे प्रोसेस होता है या नेटवर्क पर क्लाइंट और सर्वर आपस में कैसे बात करते हैं, तो सुरक्षा खामियों (Vulnerabilities) को समझना कठिन हो जाता है।
TryHackMe का Section 2: Computer Fundamentals इन्हीं बुनियादी अवधारणाओं को आसान भाषा और व्यावहारिक प्रयोगों द्वारा समझाता है।
1. Inside a Computer System (कंप्यूटर हार्डवेयर और आर्किटेक्चर)
कंप्यूटर कोई जादू का बॉक्स नहीं है; यह विभिन्न इलेक्ट्रॉनिक घटकों (Components) का एक सुव्यवस्थित नेटवर्क है जो निर्देशों को निष्पादित करता है।
बाइनरी भाषा (Binary Language)
कंप्यूटर इंसानी भाषा नहीं समझते। ये केवल विद्युत संकेतों (Electrical Signals) को समझते हैं जो ON (1) या OFF (0) स्थिति में होते हैं।
- Bit (बिट): बाइनरी का एक सिंगल 0 या 1 अंक।
- Byte (बाइट): 8 बिट्स का समूह मिलकर 1 बाइनरी बाइट बनाता है। कंप्यूटर में सभी टेक्स्ट, इमेज और फाइलें इसी बाइनरी फॉर्मेट में स्टोर होती हैं।
कंप्यूटर के मुख्य घटक:
- CPU (Central Processing Unit): यह कंप्यूटर का मस्तिष्क है जो गणनाएँ करता है और निर्देशों को निष्पादित करता है।
- RAM (Random Access Memory): यह अस्थाई (Volatile) मेमोरी है। जब आप किसी ऐप या टूल पर काम कर रहे होते हैं, तो उसका डेटा RAM में लोड होता है। पावर बंद होने पर यह खाली हो जाती है।
- Storage (HDD/SSD): यह स्थायी (Non-volatile) भंडारण है जहाँ ऑपरेटिंग सिस्टम, फाइलें और सॉफ़्टवेयर स्थायी रूप से सुरक्षित रहते हैं।
- Motherboard: यह मुख्य सर्किट बोर्ड है जो CPU, RAM और स्टोरेज को आपस में जोड़ता है और उनके बीच डेटा ट्रांसफर (Buses के ज़रिए) संभव बनाता है।
- Network Interface Card (NIC): यह घटक डिवाइस को लोकल नेटवर्क या इंटरनेट से कनेक्ट करने में मदद करता है।
2. Computer Types (कंप्यूटर के विभिन्न रूप)
सुरक्षा चुनौतियाँ (Security Challenges) इस बात पर निर्भर करती हैं कि सिस्टम किस प्रकार का है। आधुनिक दुनिया में कंप्यूटर कई रूपों में मौजूद हैं:
| कंप्यूटर प्रकार | उपयोग और विशेषताएँ | सुरक्षा चिंता (Security Concern) |
| Personal Computer (PC/Laptop) | व्यक्तिगत उपयोग, वेब ब्राउज़िंग, डॉक्यूमेंटेशन | मैलवेयर, फ़िशिंग, अनधिकृत एक्सेस |
| Servers | नेटवर्क पर अन्य मशीनों को डेटा और सेवाएँ देना | DDoS हमले, मिसकॉन्फ़िगरेशन, डेटा लीक |
| Embedded Systems | IoT डिवाइस, स्मार्ट टीवी, कार डैशबोर्ड, ट्रैफिक लाइट्स | फ़र्मवेयर कमियाँ, पैच अपडेट न होना |
| Supercomputers | वैज्ञानिक अनुसंधान, मौसम पूर्वानुमान, जटिल सिमुलेशन | भौतिक एवं उच्च-स्तरीय इंफ्रास्ट्रक्चर सुरक्षा |
3. Client-Server Basics (क्लाइंट-सर्वर मॉडल)
इंटरनेट का पूरा ढाँचा क्लाइंट-सर्वर मॉडल पर आधारित है।
पिज्जा डिलीवरी उदाहरण से समझें:
- Client (ग्राहक): जब आप पिज्जा का ऑर्डर देते हैं, तो आप रिफ़्रेश/रिक्वेस्ट भेजते हैं।
- Server (पिज्जा शॉप): दुकान आपकी रिक्वेस्ट को प्रोसेस करती है और पिज्जा तैयार करके रिस्पॉन्स के रूप में डिलीवर करती है।
वेब कम्युनिकेशन (Web Communication in Practice):
जब आप अपने ब्राउज़र में cyber-teck.in टाइप करते हैं:
- आपका ब्राउज़र (Client) वेब सर्वर को एक HTTP/HTTPS Request भेजता है।
- सर्वर रिक्वेस्ट को प्रोसेस करता है और HTML/CSS डेटा Response के रूप में वापस भेजता है।
- साइबर सुरक्षा की दृष्टि से, हमलावर क्लाइंट-साइड (जैसे XSS) या सर्वर-साइड (जैसे SQL Injection) दोनों जगह कमियाँ ढूँढने की कोशिश करते हैं।
4. Virtualisation Basics (वर्चुअलाइजेशन के सिद्धांत)
वर्चुअलाइजेशन एक ऐसी तकनीक है जिसके ज़रिए आप एक ही भौतिक (Physical) कंप्यूटर पर एक से अधिक ऑपरेटिंग सिस्टम (जैसे Windows के साथ Kali Linux) एक साथ चला सकते हैं।
वर्चुअलाइजेशन के मुख्य घटक:
- Host Machine: वह असली (फिजिकल) कंप्यूटर जिस पर हाइपरवाइजर इंस्टॉल होता है।
- Hypervisor: वह सॉफ़्टवेयर जो वर्चुअल मशीनें बनाता है और हार्डवेयर संसाधनों (RAM, CPU) का बंटवारा करता है।
- Type-1 (Bare-Metal): सीधे हार्डवेयर पर चलता है (उदा. VMware ESXi, Proxmox)।
- Type-2 (Hosted): मुख्य ऑपरेटिंग सिस्टम के ऊपर ऐप की तरह चलता है (उदा. VirtualBox, VMware Workstation, UTM)।
- Guest Machine (VM): हाइपरवाइजर के अंदर चलने वाला वर्चुअल ऑपरेटिंग सिस्टम।
5. Cloud Computing Fundamentals (क्लाउड कंप्यूटिंग)
क्लाउड कंप्यूटिंग इंटरनेट पर ऑन-डिमांड कंप्यूटिंग संसाधनों (जैसे सर्वर्स, स्टोरेज, डेटाबेस और नेटवर्किंग) की डिलीवरी है। इससे कंपनियों को महंगे हार्डवेयर खरीदने और मैनेज करने की आवश्यकता नहीं होती।
मुख्य क्लाउड मॉडल:
- Public Cloud: AWS, Google Cloud या Azure जैसे प्रदाताओं द्वारा संचालित सार्वजनिक इंफ्रास्ट्रक्चर।
- Private Cloud: किसी एक संगठन के लिए समर्पित निजी इंफ्रास्ट्रक्चर।
- Hybrid Cloud: पब्लिक और प्राइवेट क्लाउड का संयुक्त रूप।
- Multi-Cloud: अलग-अलग कामों के लिए एक से अधिक क्लाउड प्रदाताओं का उपयोग।
Cloud Edge (एज कंप्यूटिंग):
क्लाउड एज डेटा प्रोसेसिंग को यूज़र के करीब (नज़दीकी सर्वर पर) लाता है, जिससे Latency (विलंबता) कम होती है और रियल-टाइम अनुप्रयोगों (जैसे स्ट्रीमिंग या IoT) की गति में सुधार होता है।
निष्कर्ष
TryHackMe का Computer Fundamentals सेक्शन यह स्पष्ट करता है कि कंप्यूटर केवल एक डिवाइस नहीं, बल्कि एक आपस में जुड़ी हुई प्रणाली है। चाहे आप Red Teaming (Penetration Testing) में रुचि रखते हों या Blue Teaming (SOC Analysis) में, हार्डवेयर, नेटवर्क और वर्चुअलाइजेशन की यह बुनियादी समझ आपको एक बेहतर सुरक्षा विशेषज्ञ बनाएगी।
Section-3 ,Operating Systems Basic
साइबर सुरक्षा के क्षेत्र में चाहे आप Penetration Testing (Red Teaming) कर रहे हों या SOC Analysis (Blue Teaming), ऑपरेटिंग सिस्टम (OS) की आंतरिक संरचना और कमांड लाइन इंटरफ़ेस (CLI) की समझ होना सबसे बुनियादी ज़रूरत है। दुनिया के अधिकांश साइबर हमले किसी न किसी रूप में ऑपरेटिंग सिस्टम स्तर की सुरक्षा खामियों का फ़ायदा उठाते हैं।
TryHackMe का Section 3: Operating Systems Basics आपको Windows और Linux दोनों लोकप्रिय ऑपरेटिंग सिस्टम्स के बुनियादी सिद्धांतों, कमांड्स और सुरक्षा प्रणालियों से परिचित कराता है।
1. Operating Systems: Introduction (ऑपरेटिंग सिस्टम का परिचय)
ऑपरेटिंग सिस्टम (OS) उपयोगकर्ता, एप्लिकेशन सॉफ़्टवेयर और कंप्यूटर के भौतिक हार्डवेयर के बीच की मुख्य कड़ी है।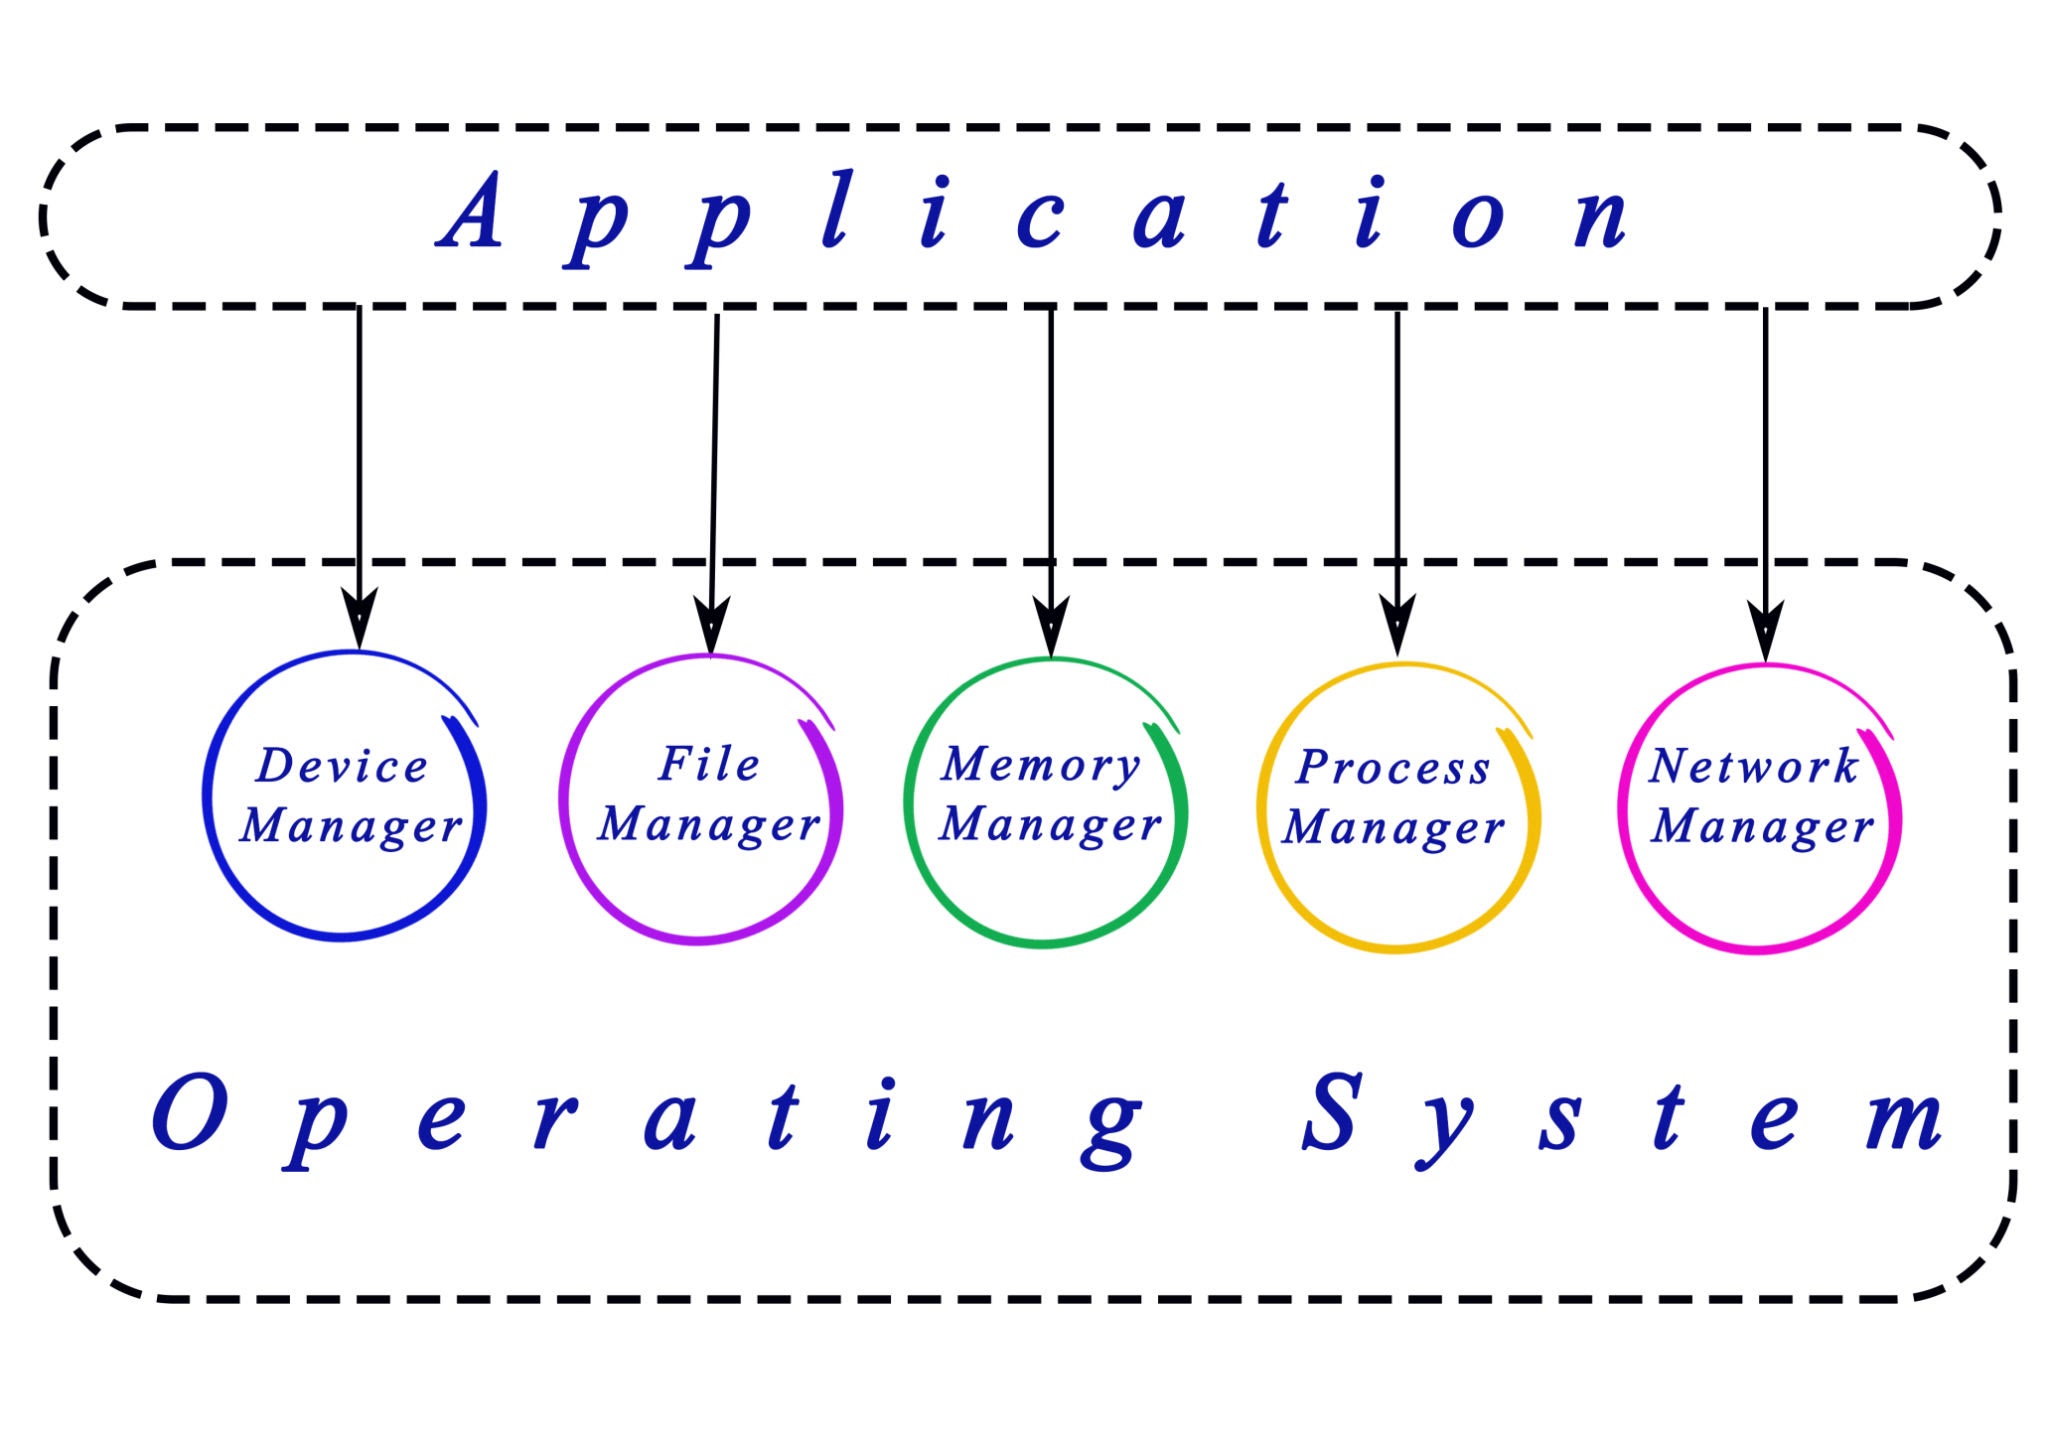
ऑपरेटिंग सिस्टम की आंतरिक संरचना. Source: vaeenma / Getty Images
द इनविजिबल मैनेजर (The Invisible Manager)
ऑपरेटिंग सिस्टम को बैकग्राउंड में काम करने वाला “अदृश्य प्रबंधक” (Invisible Manager) माना जाता है:
- Resource Allocation: यह CPU समय, RAM स्पेस और स्टोरेज को अलग-अलग ऐप्स के बीच आवंटित करता है।
- Process & File Management: यह सुनिश्चित करता है कि कौन सा प्रोग्राम कब चलेगा और डेटा फ़ाइलों को कैसे सुरक्षित रखा जाएगा।
- OS Interaction: यूज़र सिस्टम से दो तरीकों से इंटरैक्ट कर सकता है:
- GUI (Graphical User Interface): माउस और आइकन्स द्वारा उपयोग में आसान (जैसे Windows Desktop)।
- CLI (Command Line Interface): टेक्स्ट कमांड्स द्वारा तेज़ और शक्तिशाली नियंत्रण।
2. Windows Basics (विंडोज ऑपरेटिंग सिस्टम की बुनियादी बातें)
Windows दुनिया का सबसे व्यापक रूप से इस्तेमाल होने वाला डेस्कटॉप OS है, जिस कारण यह साइबर हमलावरों का एक प्रमुख लक्ष्य (Target) रहता है।
- Windows Editions:
- Home Edition: सामान्य व्यक्तिगत उपयोग के लिए।
- Pro / Enterprise Edition: इसमें BitLocker एन्क्रिप्शन, Group Policy Management और Remote Desktop जैसी एडवांस्ड सुरक्षा सुविधाएँ होती हैं।
- Control Panel & Settings: सिस्टम सुरक्षा सेटिंग्स, यूज़र अकाउंट्स और नेटवर्क कॉन्फ़िगरेशन को प्रबंधित करने का केंद्र।
- Task Manager (टास्क मैनेजर): साइबर सुरक्षा विश्लेषण में इसका विशेष योगदान है। इसकी मदद से आप बैकग्राउंड में चल रही संदिग्ध प्रक्रियाओं (Suspicious Processes), अनधिकृत नेटवर्क कनेक्शन और CPU/RAM के अत्यधिक उपयोग पर नज़र रख सकते हैं।
3. Linux CLI Basics (लिनक्स कमांड लाइन इंटरफ़ेस)
अधिकांश सर्वर्स, सुरक्षा उपकरण (Security Tools) और पेनिट्रेशन टेस्टिंग डिस्ट्रोस (जैसे Kali Linux) लिनक्स पर आधारित हैं। इसलिए लिनक्स CLI की महारत आवश्यक है।
प्रमुख लिनक्स कमांड्स:
| कमांड | कार्य | साइबर सुरक्षा में उपयोग |
|---|---|---|
pwd | Print Working Directory | वर्तमान फ़ोल्डर पाथ देखना |
ls | List Files | फ़ाइलों की सूची देखना (ls -a से छिपी हुई फ़ाइलें ढूँढना) |
cd | Change Directory | एक डायरेक्टरी से दूसरी में जाना |
cat | Concatenate & Read | फ़ाइल की सामग्री पढ़ना (जैसे संवेदनशील कॉन्फ़िगरेशन फ़ाइलें) |
./<filename> | Run Executable | किसी कस्टम स्क्रिप्ट या बाइनरी पेलोड को रन करना |
4. Windows CLI Basics (विंडोज कमांड लाइन इंटरफ़ेस)
विंडोज में Command Prompt (cmd) और PowerShell का उपयोग सिस्टम एडमिनिस्ट्रेशन और सुरक्षा जाँच के लिए किया जाता है।
आवश्यक विंडोज CLI कमांड्स:
- फ़ाइल एवं डायरेक्टरी प्रबंधन:
mkdirयाmd: नई डायरेक्टरी या फ़ोल्डर बनाना।dir: फ़ाइलों की सूची देखना।dir /a: छिपी हुई (Hidden) फ़ाइलों सहित सभी फ़ाइलें देखना।dir /s: वर्तमान डायरेक्टरी और उसकी सभी सब-डायरेक्टरीज़ में फ़ाइलें खोजना।type <filename>: किसी टेक्स्ट फ़ाइल की सामग्री को स्क्रीन पर पढ़ना (Linux केcatकी तरह)।
- सिस्टम जानकारी जुटाना (Reconnaissance):
whoami: लॉग-इन यूज़र का नाम और प्रिविलेज लेवल जानना।hostname: सिस्टम का नेटवर्क नाम देखना।systeminfo: OS संस्करण, पैच लेवल और सिस्टम आर्किटेक्चर (32-bit या 64-bit) की विस्तृत जानकारी प्राप्त करना।ipconfig: IP एड्रेस, सबनेट और डिफ़ॉल्ट गेटवे देखना।netstat: वर्तमान में सक्रिय सभी नेटवर्क कनेक्शन और ओपन पोर्ट्स देखना।
5. Operating System Security (ऑपरेटिंग सिस्टम की सुरक्षा)
ऑपरेटिंग सिस्टम को सुरक्षित रखना पूरे डिजिटल इंफ्रास्ट्रक्चर की सुरक्षा का पहला चरण है।
1. सुरक्षा नीतियाँ और प्रमाणीकरण (OS Security Policies)
- Access Control & Password Policies: यह सुनिश्चित करना कि केवल अधिकृत यूज़र्स के पास ही एक्सेस हो।
- Security Risks: हैकर्स अक्सर कमजोर या डिफ़ॉल्ट पासवर्ड का अंदाज़ा लगाने के लिए Dictionary Attacks का इस्तेमाल करते हैं। इसके अलावा, लिनक्स में
historyकमांड रन करके पुरानी लिखी गई कमांड्स से अनजाने में दर्ज हुए पासवर्ड्स उजागर हो सकते हैं।
2. अपडेट्स, पैच और सुरक्षा सॉफ़्टवेयर
- Updates & Patches: OS की ज्ञात कमियों (Known Vulnerabilities / CVEs) को ठीक करने के लिए नियमित अपडेट्स अनिवार्य हैं।
- Firewalls & Antivirus: नेटवर्क लेवल पर अवांछित ट्रैफ़िक को ब्लॉक करने और मैलवेयर (Malware) को पहचानने के लिए इनका उपयोग किया जाता है।
3. CIA Triad (सुरक्षा के तीन स्तंभ)
OS सुरक्षा नीतियाँ हमेशा CIA Triad के सिद्धांतों पर आधारित होती हैं:
- Confidentiality (गोपनीयता): केवल अधिकृत व्यक्तियों तक डेटा पहुँच।
- Integrity (अखंडता): डेटा में किसी अनधिकृत बदलाव या छेड़छाड़ को रोकना।
- Availability (उपलब्धता): जब आवश्यकता हो, तब अधिकृत यूज़र के लिए सिस्टम और डेटा उपलब्ध रहना।
निष्कर्ष
TryHackMe Section-3 आपको यह समझाता है कि OS केवल प्रोग्राम चलाने का जरिया नहीं है, बल्कि सुरक्षा की पहली ढाल है। लिनक्स और विंडोज कमांड्स की यह बुनियादी जानकारी आपको आगे आने वाले नेटवर्किंग और वेब हैकिंग मॉड्यूल को आसानी से समझने में मदद करेगी।